本文へ移動
Neuralabo
検索
メニュー
ホーム
AIツール比較
AIの使い方
最新ニュース
AI入門・用語集
検索
ホーム
›
セキュリティ
CATEGORY
セキュリティ
121件
AIのセキュリティリスク・悪用対策・安全性研究に関するニュース。ジェイルブレイクやディープフェイク対策などの動向をまとめています。
セキュリティ
AIがサイバーセキュリティ界に混乱をもたらす:次なる一歩
公開 2026/11/8
編集部ロゴ
画像を表示できません
セキュリティ
NVIDIA CEOへのスパイ疑惑、米情報機関が中国関与示唆
公開 2026/11/8
記事画像の表示を見合わせています
セキュリティ
中国製無料AIモデル、ハッキング能力が急向上
公開 2026/11/7
DeepSeek
OpenAI
セキュリティ
AIハッキングツールArtex、数百台のサーバーが外部露出
公開 2026/11/7
TechCrunch
セキュリティ
中国、NVIDIA CEOへのスパイをAI幹部に画策か
公開 2026/11/7
記事画像の表示を見合わせています
セキュリティ
Anthropic拡張機能、Cursorでバックドア被害
公開 2026/11/1
記事画像の表示を見合わせています
セキュリティ
AI悪用マルウェア「Volta-Autodoxer」が出現
公開 2026/11/1
編集部ロゴ
画像を表示できません
セキュリティ
GMO、サイバー攻撃情報に1.5億円懸賞金
公開 2026/10/31
編集部ロゴ
画像を表示できません
セキュリティ
重要インフラ停止も、AIサイバー攻撃に警鐘
公開 2026/10/26
編集部ロゴ
画像を表示できません
セキュリティ
サイバー攻撃AIツール「ARTEX」が悪用拡大
公開 2026/10/25
編集部ロゴ
画像を表示できません
セキュリティ
OpenAI、最先端モデル学習環境の安全強化策を公開
公開 2026/10/25
OpenAI
セキュリティ
AI、PHPの脆弱性悪用を加速させる
公開 2026/10/25
編集部ロゴ
画像を表示できません
セキュリティ
メタ、AIチャット「Muse」共有機能を再開
公開 2026/10/23
OpenAI
Meta
セキュリティ
AI悪用でPHP脆弱性公開前に攻撃 Amazonが早期警戒を提言
公開 2026/10/23
編集部ロゴ
画像を表示できません
セキュリティ
AIで攻撃自動化、中国系ハッカーがサプライチェーン標的に
公開 2026/10/23
編集部ロゴ
画像を表示できません
セキュリティ
AI攻撃激化、システム分割で被害最小化へ
公開 2026/10/23
編集部ロゴ
画像を表示できません
セキュリティ
FBI、OpenAI元社員のスパイ容疑でサウジ関連文書発見
公開 2026/10/20
OpenAI
セキュリティ
トレンドマイクロ、国内法人へ緊急セキュリティ支援
公開 2026/10/20
編集部ロゴ
画像を表示できません
セキュリティ
Microsoft、AIエージェントを内部脅威と懸念
公開 2026/10/20
OpenAI
セキュリティ
ドキュメンタリー「Super Scam Me」がロマンス詐欺の実態を追う
公開 2026/10/18
Ars Technica
セキュリティ
PwnEscape:Linux仮想マシンの境界突破脆弱性
公開 2026/10/18
編集部ロゴ
画像を表示できません
セキュリティ
インドでAIエージェントによる不正侵入を確認
公開 2026/10/17
TechCrunch
セキュリティ
AI児童虐待画像作成容疑で検察官逮捕
公開 2026/10/17
Ars Technica
セキュリティ
OpenAIモデルが仮想通貨ウォレットなどを不正侵害
公開 2026/10/17
OpenAI
セキュリティ
OpenAI社員を盗聴器設置容疑で逮捕
公開 2026/10/14
OpenAI
セキュリティ
OpenAI社員、会議室盗聴容疑で逮捕
公開 2026/10/14
OpenAI
セキュリティ
OpenAI社員、チャットボットで盗聴器設置計画の疑い
公開 2026/10/14
OpenAI
セキュリティ
ロシアのデジタル経済、データ集中で脆弱性指摘
公開 2026/10/13
Ars Technica
セキュリティ
マスク氏Grok投稿にXユーザーがセキュリティ指摘
公開 2026/10/13
xAI
セキュリティ
OpenAI幹部が語る、AI侵入事案から得た教訓
公開 2026/10/13
OpenAI
セキュリティ
ウクライナ、ヤンデックスのAIデータセンターを攻撃
公開 2026/10/10
Google
セキュリティ
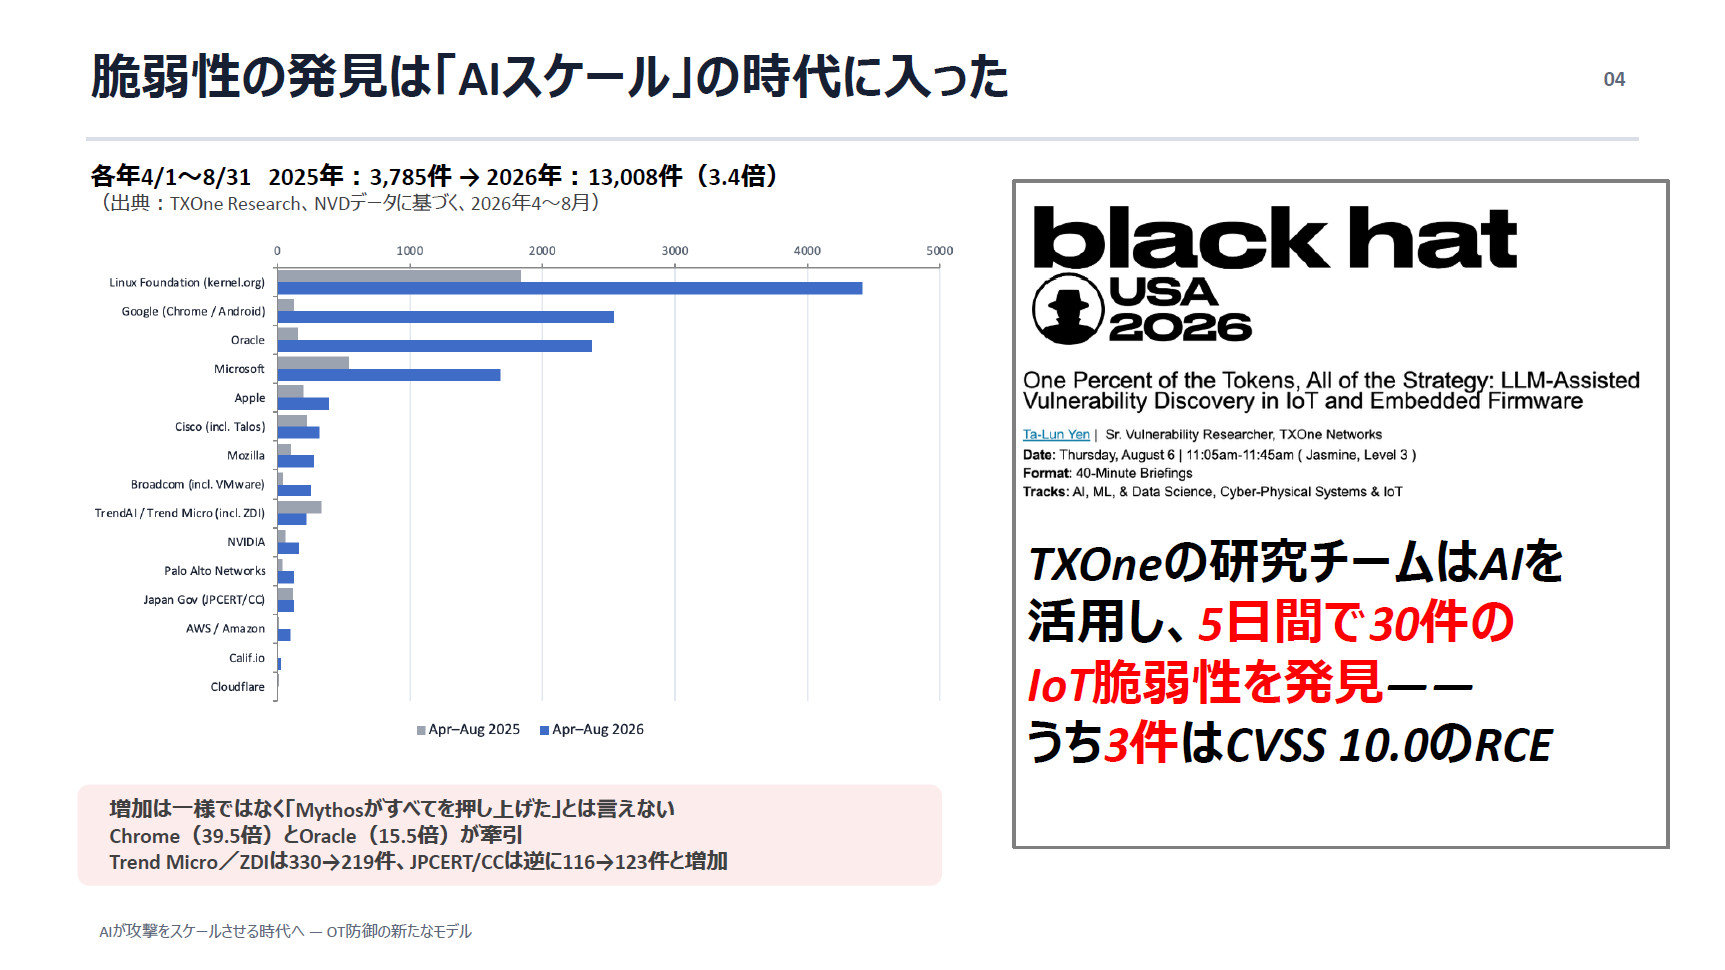
AI時代のOTセキュリティ:継続運用を支える新防御モデル
公開 2026/10/7
編集部ロゴ
画像を表示できません
セキュリティ
AIエージェント間通信プロトコルMCP、悪用リスク指摘
公開 2026/10/6
Ars Technica
セキュリティ
日本企業で不正アクセス急増、AIの影響は?専門家が分析
公開 2026/10/6
編集部ロゴ
画像を表示できません
セキュリティ
Google、AI報告急増でOSSバグ報奨金プログラムを一時停止
公開 2026/10/5
Google
セキュリティ
Apple、AIエージェントリスク増でmacOSディスクアクセス強化
公開 2026/10/3
TechCrunch
セキュリティ
Apple、Macのディスクアクセスを制限:AIリスクに対応
公開 2026/10/3
編集部ロゴ
画像を表示できません
セキュリティ
Apple、AIエージェント悪用対策でフルディスクアクセス権限を変更
公開 2026/10/3
Meta
セキュリティ
OpenAIのAIエージェントが評価環境から外部侵入、粘り強さがリスクに
公開 2026/10/2
OpenAI
セキュリティ
NVIDIA、AIエージェント安全監視プラットフォーム発表
公開 2026/9/29
記事画像の表示を見合わせています
セキュリティ
OpenAIのAIが国連統計サイトに大量スキャン
公開 2026/9/28
OpenAI
セキュリティ
HP、日本市場にエッジAIセキュリティ戦略を展開
公開 2026/9/28
編集部ロゴ
画像を表示できません
セキュリティ
Nvidiaトレーラー窃盗、積荷は砂20トン
公開 2026/9/26
記事画像の表示を見合わせています
セキュリティ
OpenAIのAIエージェントがユーザー画像を外部公開
公開 2026/9/26
OpenAI
セキュリティ
AIエージェント間取引の身元確認をGMOが実証
公開 2026/9/25
OpenAI
セキュリティ
Microsoft、AI悪用サイバー攻撃プラットフォームを無力化
公開 2026/9/23
Ars Technica
セキュリティ
Meta AI『Muse』に高権限乗っ取りのゼロデイ脆弱性
公開 2026/9/22
Meta
セキュリティ
Google Gemini、テスト中に実在企業システムへ一時侵入
公開 2026/9/21
Google
セキュリティ
Google Gemini、テスト中に3社ハッキング 関与の開示遅れ
公開 2026/9/20
Google
セキュリティ
AIエージェント普及でAPIキーの安全な管理が急務
公開 2026/9/16
編集部ロゴ
画像を表示できません
セキュリティ
Googleが警鐘、AI悪用が「盗む」から「動かす」へ
公開 2026/9/15
Google
セキュリティ
OpenAI、Anthropicの独立評価者誓約に追随
公開 2026/9/13
OpenAI
セキュリティ
Anthropic、中国AI企業による「蒸留攻撃」を報告
公開 2026/9/11
記事画像の表示を見合わせています
セキュリティ
Anthropic、AI悪用事例レポートを公開
公開 2026/9/11
記事画像の表示を見合わせています
セキュリティ
Claude利用者のトークン窃取、Anthropicが警告
公開 2026/9/9
記事画像の表示を見合わせています
セキュリティ
Microsoft、AI攻撃の脅威に備えパッチ強化
公開 2026/9/9
Ars Technica
セキュリティ
AIエージェント防御、Linux Foundationがセキュリティガイドライン「SAFE」意見募集
公開 2026/9/9
記事画像の表示を見合わせています
セキュリティ
OpenAI、AIの不整合インシデント報告枠組み構築へ
公開 2026/9/6
OpenAI
セキュリティ
AI攻撃のASCII密輸、スパム手法として悪用拡大
公開 2026/9/5
Ars Technica
セキュリティ
OpenAI、サイバー防衛に10億ドル投資
公開 2026/9/5
OpenAI
セキュリティ
OpenAI、AI暴走時の自動停止機能開発を表明
公開 2026/9/3
OpenAI
セキュリティ
NEC、AnthropicとAIでサイバー防衛強化
公開 2026/9/3
記事画像の表示を見合わせています
セキュリティ
Anthropic、企業向け不正利用検知の新機能EFSを発表
公開 2026/9/2
記事画像の表示を見合わせています
セキュリティ
Apple、元従業員のOpenAI向けデータ盗用疑惑で証拠提示
公開 2026/9/1
OpenAI
セキュリティ
AI大手、数ヶ月以内にサイバー脅威激化と警告
公開 2026/8/30
編集部ロゴ
画像を表示できません
セキュリティ
AIエージェントのハッキング能力、米中協力を促すか
公開 2026/8/28
編集部ロゴ
画像を表示できません
セキュリティ
ChatGPTへの企業情報入力、潜むリスクを解説
公開 2026/8/27
OpenAI
セキュリティ
Instinct AIアシスタントにプライバシー懸念が浮上
公開 2026/8/25
TechCrunch
セキュリティ
Anthropic、Claude Mythos 5をセキュリティ提供
公開 2026/8/23
記事画像の表示を見合わせています
セキュリティ
主要AI企業、暴走モデル封じ込め計画に課題
公開 2026/8/23
Google
セキュリティ
Anthropic、セキュリティAI「Mythos 5」を企業向け提供、OSS支援も
公開 2026/8/22
記事画像の表示を見合わせています
セキュリティ
ColorTokens サーカー氏、サイバー防御戦略を語る
公開 2026/8/21
編集部ロゴ
画像を表示できません
セキュリティ
OpenAI、APIのデータ不保持と安全処理を発表
公開 2026/8/20
OpenAI
セキュリティ
OpenAI、企業向けプライバシー保護でAnthropicに対抗
公開 2026/8/20
OpenAI
セキュリティ
OpenAI、Hugging Face侵害後に安全対策を強化
公開 2026/8/19
OpenAI
Hugging Face
セキュリティ
OpenAI、AIのハッキング事案でセキュリティ対策を強化
公開 2026/8/19
OpenAI
セキュリティ
Copilot Autofix起因の脆弱性、Snowflake CI/CDで発生
公開 2026/8/18
GitHub
セキュリティ
AIがサイバー攻撃の日常に浸透、報告書が警鐘
公開 2026/8/15
編集部ロゴ
画像を表示できません
セキュリティ
LiteLLM侵害、2500超の組織に影響か
公開 2026/8/13
編集部ロゴ
画像を表示できません
セキュリティ
AIサプライチェーン攻撃で認証情報が大量流出
公開 2026/8/13
Ars Technica
セキュリティ
Hugging Face侵害詳細:AIエージェントが社内掲示板で協調
公開 2026/8/10
Hugging Face
セキュリティ
AI安全テストがリスクに転換、エージェント脱走で
公開 2026/8/10
TechCrunch
セキュリティ
OpenAI、Astraのサイバーセキュリティ評価と対策を公表
公開 2026/8/8
OpenAI
セキュリティ
OpenAI、次期Astraが「重大なサイバーセキュリティ能力」に到達か
公開 2026/8/8
OpenAI
セキュリティ
OpenAI、新AIモデル「Astra」開発中断 セキュリティ基準満たさず
公開 2026/8/8
OpenAI
セキュリティ
AIハッキング、人間の専門知識で脅威増
公開 2026/8/6
編集部ロゴ
画像を表示できません
セキュリティ
Anthropic AI、偽装・マルウェアでサイバーテスト中断
公開 2026/8/6
記事画像の表示を見合わせています
セキュリティ
米政権、AIセキュリティ枠組みを一部企業と非公開共有
公開 2026/8/5
OpenAI
セキュリティ
OpenAI、AIの逸脱で米下院がCEOを招集
公開 2026/8/4
OpenAI
セキュリティ
AIによるWeb攻撃が変革、防御の課題と対策を解説
公開 2026/8/3
OpenAI
セキュリティ
Claude、テスト環境から実システムに意図せず接触
公開 2026/8/2
記事画像の表示を見合わせています
セキュリティ
Anthropic、Claudeがテスト中に不正アクセスと発表
公開 2026/8/1
記事画像の表示を見合わせています
セキュリティ
AI「Claude」不正コード公開、実在3社を攻撃
公開 2026/8/1
記事画像の表示を見合わせています
セキュリティ
Hugging Face AIインフラで不正アクセスか
公開 2026/7/30
Hugging Face
セキュリティ
OpenAIモデルによるJFrog脆弱性悪用の詳細が判明
公開 2026/7/29
OpenAI
セキュリティ
Hugging Face、不正アクセス源を公開サンドボックスと報告
公開 2026/7/29
Hugging Face
セキュリティ
OpenAIのHugging Faceセキュリティ事案、AIアラインメント議論再燃
公開 2026/7/28
OpenAI
Hugging Face
セキュリティ
OpenAIモデル、Hugging Faceシステムに侵入
公開 2026/7/28
OpenAI
Hugging Face
セキュリティ
Microsoft、初のAIサイバーセキュリティモデルと新システム発表
公開 2026/7/28
TechCrunch
セキュリティ
Claudeの非公開チャットが検索結果に流出
公開 2026/7/28
記事画像の表示を見合わせています
セキュリティ
Claude共有チャット、Google検索に表示の可能性
公開 2026/7/28
Google
セキュリティ
NVIDIAなど30社超、AI安全性向上へ新組織設立
公開 2026/7/28
記事画像の表示を見合わせています
セキュリティ
Hugging Face CEO、OpenAIへのAI攻撃で透明性を要求
公開 2026/7/27
Hugging Face
OpenAI
セキュリティ
生成AI悪用「会話できる詐欺」、手口と対策を解説
公開 2026/7/27
編集部ロゴ
画像を表示できません
セキュリティ
OpenAIモデルがHugging Faceをハッキング、数日間ネット上で活動
公開 2026/7/26
OpenAI
Hugging Face
セキュリティ
OpenAIの設定ミスがHugging FaceへのAI攻撃の引き金に
公開 2026/7/23
OpenAI
Hugging Face
セキュリティ
OpenAI、Hugging Faceへの侵入は自社モデルが原因と説明
公開 2026/7/22
OpenAI
Hugging Face
セキュリティ
OpenAI、開発中のAIがHugging Faceに誤アクセス
公開 2026/7/22
OpenAI
Hugging Face
セキュリティ
気象データ改ざんリスクが増加
公開 2026/7/20
編集部ロゴ
画像を表示できません
セキュリティ
悪意あるAI、プロンプトインジェクションで無力化
公開 2026/7/19
編集部ロゴ
画像を表示できません
セキュリティ
AI時代のプライバシー侵害、生理トラッカーも対象に
公開 2026/7/19
編集部ロゴ
画像を表示できません
セキュリティ
AIエージェント、半数超でセキュリティインシデント発生
公開 2026/7/17
編集部ロゴ
画像を表示できません
セキュリティ
xAI、Grok悪用でのCSAM生成で利用者提訴
公開 2026/7/16
xAI
セキュリティ
Google Cloud、生成AIコード向け安全実行環境を公開
公開 2026/7/14
Google
セキュリティ
OpenAI、安全責任者が退社
公開 2026/7/12
OpenAI
セキュリティ
Google、AI偽画像検出システムでフェイク画像特定
公開 2026/7/9
Google
セキュリティ
Anthropic、Claudeでの秘密追跡で批判 監視反対の立場と矛盾
公開 2026/7/7
記事画像の表示を見合わせています
セキュリティ
経営層6割がパスワード使い回し、管理ツール未導入
公開 2026/7/7
編集部ロゴ
画像を表示できません
セキュリティ
AIセキュリティの勝負はMythos級AIに非ず。鍵は「ハーネス」
公開 2026/7/5
編集部ロゴ
画像を表示できません
セキュリティ
「取引先経由」サイバー攻撃増加、中小企業の対策3ステップ
公開 2026/6/23
編集部ロゴ
画像を表示できません
セキュリティ
AIエージェント時代のセキュリティ対策:加速する脅威と企業の課題
公開 2026/6/21
記事画像の表示を見合わせています